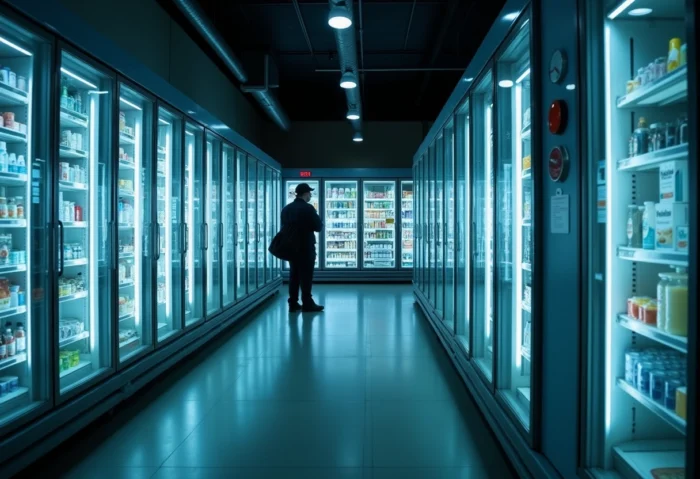
Un ciberataque alteró durante la noche del 1 al 2 de noviembre los equipos frigoríficos de supermercados de Bélgica y otros países europeos. Al modificar a distancia los controles del desescarche, los piratas informáticos elevaron la temperatura de frigoríficos y congeladores y rompieron la cadena de frío en algunas tiendas. Para los profesionales de la informática, el incidente demuestra que un equipo conectado a la red puede convertirse en una vía de acceso a una actividad esencial, aunque no sea un ordenador de sobremesa ni un servidor convencional.
Sistemas frigoríficos controlados a distancia
En Bélgica, se vieron afectados los equipos de Delhaize, Carrefour, Intermarché y Spar. Delhaize comunicó que hubo unos 40 establecimientos afectados y Carrefour, 15. También se notificaron alteraciones en tiendas de las cadenas Intermarché y Spar. Los recuentos no tienen por qué incluir todos los comercios afectados y, en ocasiones, la información disponible distingue entre incidentes confirmados y anomalías cuya causa aún debe verificarse.
Según las informaciones, el método consistía en activar a distancia el ciclo de desescarche. Esta función sirve normalmente para eliminar la escarcha de los equipos, pero si se activa de forma anómala puede introducir aire caliente en los aparatos y elevar su temperatura. El 2 de noviembre se comunicaron incidentes similares en nueve países europeos: Bélgica, Estonia, Finlandia, Irlanda, Italia, Luxemburgo, Países Bajos, Portugal y Suecia. Las fuentes no permiten determinar si todos estos casos fueron provocados por los mismos autores.
La consecuencia más inmediata afecta a los alimentos. Cuando la temperatura deja de mantenerse dentro de los límites requeridos, las tiendas afectadas deben retirar productos y, en ocasiones, tirar existencias frescas o congeladas. En Bélgica, algunos comercios también limitaron temporalmente su oferta. La fiscalía federal ha abierto una investigación, pero no se ha identificado a los responsables del ataque.
Un equipo industrial que entraña un riesgo informático
Los equipos de refrigeración son sistemas técnicos controlados mediante mandos y, en algunos casos, supervisados o gestionados a distancia. Esta conexión puede ayudar a los operadores y técnicos a controlar los equipos, pero también implica que su seguridad depende de cómo se configuren y protejan los accesos. El incidente en Bélgica recuerda que un sistema operativo puede tener consecuencias concretas en la actividad cuando se manipula un control digital.
Por tanto, el problema no se limita a la confidencialidad de los datos o a la indisponibilidad de un servicio en línea. En este caso, el control de un equipo físico afectó a la temperatura y a la conservación de los productos. La seguridad informática está directamente relacionada con la continuidad de la actividad y con la capacidad del personal para comprobar el estado de los aparatos. Los incidentes comunicados en Europa también plantean una cuestión práctica: si la supervisión a distancia deja de funcionar o transmite instrucciones anómalas, ¿pueden los equipos comprobar la temperatura e intervenir?
La información publicada no describe todos los dispositivos técnicos utilizados en las tiendas afectadas y tampoco permite afirmar que una única vulnerabilidad explique todos los casos. En Estonia, un proveedor indicó que unos piratas habían accedido a un ordenador de control y aumentado la temperatura programada. En Suecia, las tiendas afectadas estaban conectadas a un sistema externo de control de la refrigeración. Estos datos ilustran varias posibles vías de acceso a los equipos, pero no demuestran que todos los incidentes compartieran un mismo mecanismo.
Medidas de protección integradas en la operativa
Los profesionales citados en los artículos mencionan medidas para proteger los equipos, como cambios físicos y el uso de una conexión segura a internet. Esto pone de relieve una dificultad propia de los equipos industriales conectados: reforzar la protección puede requerir intervenir en la propia instalación y no solo aplicar una actualización de software. Los operadores también deben saber quién puede acceder al sistema, cómo se controlan los accesos y cómo pueden reaccionar los técnicos ante una anomalía.
Para una empresa, una medida útil es elaborar un inventario de los equipos conectados que controlan funciones críticas y aclarar después las responsabilidades entre la tienda, el proveedor de mantenimiento y el proveedor del sistema. También es importante prever un procedimiento de emergencia: ¿quién comprueba las temperaturas si no está disponible el control a distancia?, ¿quién puede desconectar un equipo de la red y cómo se organiza la actividad mientras se interviene? Estas medidas forman parte de la preparación general ante incidentes y no explican el ataque actual.
Los hechos disponibles confirman una alteración generalizada y pérdidas de productos en algunas tiendas, pero no revelan la identidad de los autores ni confirman que exista una relación entre todos los países afectados. La investigación en Bélgica sigue abierta. A la espera de sus conclusiones, el episodio recuerda que la ciberseguridad de los sistemas conectados debe incluir los equipos que actúan sobre el mundo físico, así como los procedimientos que permiten mantener la supervisión humana cuando se ve comprometido su control digital.