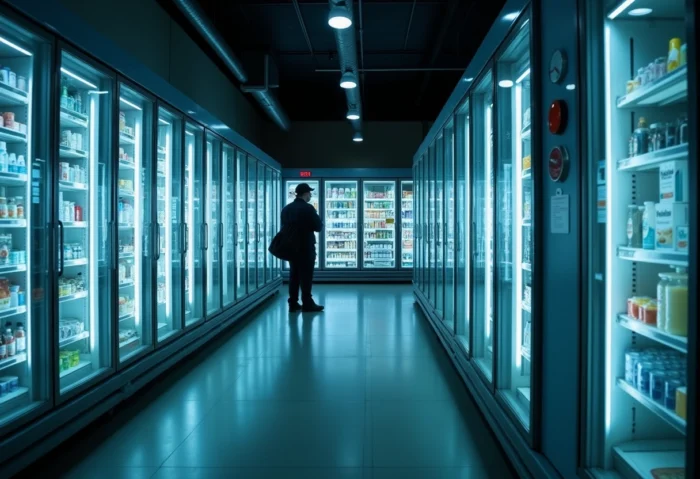
Une cyberattaque a perturbé dans la nuit du 1er au 2 novembre les installations frigorifiques de supermarchés en Belgique et dans plusieurs pays européens. En modifiant à distance les commandes de dégivrage, les pirates ont fait monter la température de réfrigérateurs et de congélateurs, rompant la chaîne du froid dans certains magasins. Pour les professionnels de l’informatique, l’incident montre qu’un équipement connecté au réseau peut devenir un point d’entrée vers une activité essentielle, même lorsqu’il ne s’agit pas d’un ordinateur de bureau ou d’un serveur classique.
Des systèmes frigorifiques commandés à distance
En Belgique, les installations de Delhaize, Carrefour, Intermarché et Spar ont été touchées. Delhaize a fait état d’environ 40 magasins concernés et Carrefour de 15. Des points de vente exploités sous les enseignes Intermarché et Spar ont également signalé des perturbations. Les bilans ne couvrent pas nécessairement tous les commerces affectés, et les informations disponibles distinguent parfois les incidents confirmés des anomalies dont la cause reste à vérifier.
Le procédé rapporté consiste à activer à distance le cycle de dégivrage. Cette fonction sert normalement à éliminer le givre des équipements, mais son déclenchement anormal peut envoyer de l’air chaud dans les appareils et augmenter leur température. Des incidents comparables ont été signalés le 2 novembre dans neuf pays européens, dont la Belgique, l’Estonie, la Finlande, l’Irlande, l’Italie, le Luxembourg, les Pays-Bas, le Portugal et la Suède. Les sources ne permettent pas d’établir que tous ces cas ont été provoqués par les mêmes auteurs.
La conséquence la plus immédiate concerne les aliments. Lorsque les températures ne restent plus dans les conditions requises, les magasins concernés doivent retirer des produits et parfois jeter des stocks frais ou surgelés. En Belgique, des commerçants ont aussi limité temporairement leur offre. Le parquet fédéral a ouvert une enquête, mais les responsables de l’attaque n’ont pas été identifiés.
Un équipement industriel, mais un risque informatique
Les installations de froid sont des systèmes techniques pilotés par des commandes et, dans certains cas, surveillés ou gérés à distance. Cette connexion peut aider les exploitants et les techniciens à contrôler les équipements, mais elle signifie aussi que leur sécurité dépend de la manière dont l’accès est configuré et protégé. L’incident belge rappelle qu’un système opérationnel peut avoir des conséquences concrètes sur l’activité lorsqu’une commande numérique est détournée.
Le problème ne se limite donc pas à la confidentialité des données ou à l’indisponibilité d’un service en ligne. Ici, la commande d’un équipement physique a affecté la température et la conservation des marchandises. La sécurité informatique rejoint directement la continuité d’activité et la capacité du personnel à vérifier l’état des appareils. Les incidents rapportés en Europe soulèvent aussi une question pratique : si la supervision à distance ne fonctionne plus ou donne des consignes anormales, les équipes peuvent-elles encore constater la température et intervenir ?
Les informations publiées ne décrivent pas tous les dispositifs techniques utilisés dans les magasins touchés, et elles ne permettent pas d’affirmer qu’une seule faille explique l’ensemble des cas. En Estonie, un fournisseur a indiqué que des pirates avaient accédé à un ordinateur de commande et relevé la consigne de température. En Suède, des magasins touchés étaient reliés à un contrôle externe de la réfrigération. Ces éléments illustrent plusieurs chemins possibles vers les équipements, sans établir un mécanisme commun à chaque incident.
Des protections à prévoir avec l’exploitation
Les professionnels cités dans les articles évoquent des mesures de sécurisation des installations, dont des modifications physiques et l’utilisation d’une connexion internet sécurisée. Cela souligne une difficulté propre aux équipements industriels connectés : renforcer la protection peut demander une intervention sur l’installation elle-même, et pas seulement l’application d’une mise à jour logicielle. Les exploitants doivent aussi savoir qui peut accéder au système, comment les accès sont contrôlés et comment les techniciens peuvent réagir en cas d’anomalie.
Pour une entreprise, une vérification utile consiste à cartographier les équipements connectés qui contrôlent des fonctions critiques, puis à clarifier les responsabilités entre le magasin, le prestataire de maintenance et le fournisseur du système. Il est également important de prévoir une procédure de secours : qui vérifie les températures si le contrôle à distance est indisponible, qui peut isoler une installation du réseau et comment l’activité est organisée pendant l’intervention ? Ces mesures relèvent de la préparation générale aux incidents, elles ne constituent pas une explication de l’attaque actuelle.
Les faits disponibles établissent une perturbation étendue et des pertes de produits dans certains magasins, mais pas l’identité des auteurs ni un lien confirmé entre tous les pays touchés. L’enquête belge est en cours. En attendant ses conclusions, l’épisode rappelle que la cybersécurité des systèmes connectés doit inclure les équipements qui agissent sur le monde physique, ainsi que les procédures permettant de maintenir une surveillance humaine lorsque leur commande numérique est compromise.