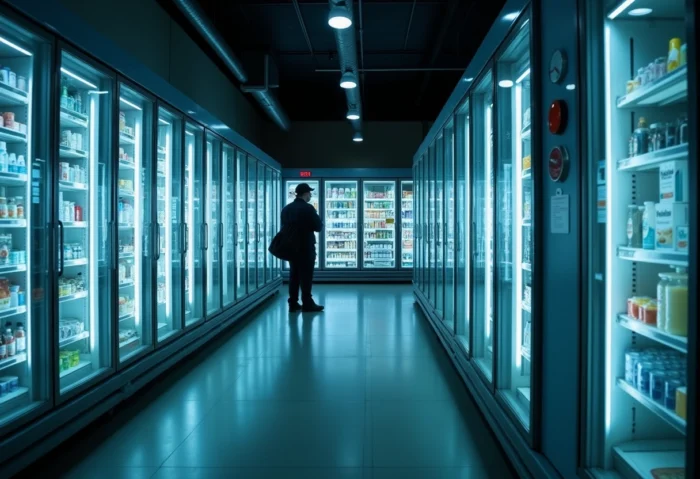
Ein Cyberangriff hat in der Nacht vom 1. auf den 2. November die Kühlanlagen von Supermärkten in Belgien und mehreren europäischen Ländern gestört. Die Hacker veränderten aus der Ferne die Abtausteuerung und ließen so die Temperatur in Kühl- und Gefrierschränken steigen. In einigen Geschäften wurde dadurch die Kühlkette unterbrochen. Für IT-Fachleute zeigt der Vorfall, dass ein mit dem Netzwerk verbundenes Gerät zum Einfallstor für den Betrieb kritischer Abläufe werden kann, auch wenn es sich nicht um einen Bürocomputer oder einen herkömmlichen Server handelt.
Aus der Ferne gesteuerte Kühlanlagen
In Belgien waren Anlagen von Delhaize, Carrefour, Intermarché und Spar betroffen. Delhaize meldete rund 40 betroffene Geschäfte, Carrefour 15. Auch Filialen der Marken Intermarché und Spar berichteten von Störungen. Die Zahlen erfassen möglicherweise nicht alle betroffenen Geschäfte. Zudem unterscheiden die verfügbaren Informationen teilweise zwischen bestätigten Vorfällen und Auffälligkeiten, deren Ursache noch geprüft wird.
Dem Bericht zufolge aktivierten die Angreifer aus der Ferne den Abtauzyklus. Diese Funktion dient normalerweise dazu, Eis an den Geräten zu entfernen. Eine ungewöhnliche Aktivierung kann jedoch warme Luft in die Anlagen leiten und die Temperatur erhöhen. Vergleichbare Vorfälle wurden am 2. November aus neun europäischen Ländern gemeldet: Belgien, Estland, Finnland, Irland, Italien, Luxemburg, den Niederlanden, Portugal und Schweden. Aus den Quellen geht nicht hervor, ob alle Fälle von denselben Tätern verursacht wurden.
Die unmittelbarste Folge betrifft die Lebensmittel. Können die vorgeschriebenen Temperaturen nicht mehr eingehalten werden, müssen betroffene Geschäfte Waren aus dem Verkauf nehmen und mitunter frische oder tiefgekühlte Bestände entsorgen. In Belgien schränkten Händler ihr Angebot vorübergehend ebenfalls ein. Die belgische Bundesstaatsanwaltschaft hat Ermittlungen aufgenommen, die Verantwortlichen des Angriffs sind jedoch noch nicht identifiziert.
Industrielle Anlagen, aber ein IT-Risiko
Kühlanlagen sind technische Systeme, die über Steuerungen betrieben und teilweise aus der Ferne überwacht oder verwaltet werden. Diese Vernetzung kann Betreibern und Technikern die Kontrolle der Anlagen erleichtern. Zugleich hängt ihre Sicherheit davon ab, wie der Zugriff eingerichtet und geschützt ist. Der Vorfall in Belgien zeigt, dass ein Angriff auf ein Betriebssystem konkrete Folgen für den Geschäftsbetrieb haben kann, wenn eine digitale Steuerung manipuliert wird.
Das Problem beschränkt sich daher nicht auf den Schutz von Daten oder den Ausfall eines Online-Dienstes. In diesem Fall wirkte sich die Steuerung eines physischen Geräts auf die Temperatur und die Lagerung der Waren aus. IT-Sicherheit ist damit unmittelbar mit der Betriebskontinuität und der Möglichkeit für das Personal verbunden, den Zustand der Geräte zu überprüfen. Die gemeldeten Vorfälle in Europa werfen auch eine praktische Frage auf: Können die Teams die Temperatur noch ablesen und eingreifen, wenn die Fernüberwachung ausfällt oder falsche Befehle übermittelt?
Die veröffentlichten Informationen beschreiben nicht alle technischen Einrichtungen in den betroffenen Geschäften. Sie erlauben auch nicht den Schluss, dass eine einzige Sicherheitslücke alle Vorfälle erklärt. In Estland erklärte ein Anbieter, Hacker hätten Zugriff auf einen Steuerungscomputer erlangt und den Sollwert für die Temperatur erhöht. In Schweden waren betroffene Geschäfte an eine externe Kälteanlagensteuerung angeschlossen. Diese Angaben veranschaulichen verschiedene mögliche Zugangswege zu den Anlagen, belegen aber keinen gemeinsamen Mechanismus für alle Vorfälle.
Schutzmaßnahmen in den Betrieb integrieren
In den Artikeln zitierte Fachleute sprechen von Maßnahmen zum Schutz der Anlagen, darunter bauliche Änderungen und die Nutzung einer gesicherten Internetverbindung. Das verweist auf eine besondere Herausforderung bei vernetzten Industrieanlagen: Für eine bessere Absicherung kann ein Eingriff an der Anlage selbst nötig sein und nicht nur die Installation eines Softwareupdates. Betreiber sollten außerdem wissen, wer auf das System zugreifen kann, wie Zugriffe kontrolliert werden und wie Techniker bei Auffälligkeiten reagieren können.
Unternehmen sollten zunächst erfassen, welche vernetzten Geräte kritische Funktionen steuern. Anschließend gilt es, die Zuständigkeiten zwischen Geschäft, Wartungsdienstleister und Systemanbieter zu klären. Wichtig ist auch ein Notfallverfahren: Wer überprüft die Temperaturen, wenn die Fernsteuerung nicht verfügbar ist? Wer kann eine Anlage vom Netzwerk trennen? Und wie wird der Betrieb während eines Einsatzes organisiert? Solche Maßnahmen gehören zur allgemeinen Vorbereitung auf Störfälle. Sie erklären nicht den aktuellen Angriff.
Die verfügbaren Fakten belegen weitreichende Störungen und Warenverluste in einigen Geschäften, nicht jedoch die Identität der Täter oder einen bestätigten Zusammenhang zwischen allen betroffenen Ländern. Die Ermittlungen in Belgien laufen. Bis zu ihrem Abschluss erinnert der Vorfall daran, dass die Cybersicherheit vernetzter Systeme auch Geräte umfassen muss, die auf die physische Welt einwirken. Dazu gehören Verfahren, mit denen eine menschliche Überwachung aufrechterhalten werden kann, wenn die digitale Steuerung kompromittiert ist.